Branche
Informationssicherheit für öffentliche Verwaltung & Behörden.
Wir stärken die Informationssicherheit und digitale Resilienz von Behörden und öffentlichen Einrichtungen – mit klaren Verantwortlichkeiten, praxistauglichen Strukturen und belastbaren Nachweisen.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Bedrohungslage
Digitale Verwaltung unter besonderem Handlungsdruck
Behörden verbinden sensible Daten, historisch gewachsene Fachverfahren und eine hohe Abhängigkeit von zentralen IT-Dienstleistern – das macht sie zu einem attraktiven und verwundbaren Ziel.
01
Ransomware & Systemausfälle
Angriffe auf zentrale IT-Systeme blockieren Bürgerdienste, Auszahlungen und Genehmigungen unmittelbar.
02
Kompromittierte Benutzerkonten
Phishing und gestohlene Zugangsdaten ermöglichen unbefugten Zugriff auf sensible Verwaltungs- und Personaldaten.
03
Schwachstellen in Alt-Systemen
Historisch gewachsene Fachverfahren erhalten selten zeitnahe Sicherheitsupdates und bieten dauerhaft Angriffsfläche.
04
Ausfälle externer Plattformen
Hohe Abhängigkeit von zentralen IT-Dienstleistern und Rechenzentren kann bei deren Ausfall die gesamte Verwaltung lahmlegen.
05
Komplexe Vergabe- und Freigabeprozesse
Heterogene Zuständigkeiten und knappe Fachressourcen erschweren die schnelle Umsetzung notwendiger Sicherheitsmaßnahmen.
Beratungsleistungen
Unsere Beratungsleistungen für öffentliche Auftraggeber.
Wir beraten öffentliche Auftraggeber zu Informationssicherheit, Resilienz und regulatorischen Anforderungen – mit Erfahrung in gewachsenen Verwaltungsstrukturen, klaren Vergabewegen und prüffähiger Dokumentation.
Informationssicherheit
Risiken und Sicherheitsstrukturen systematisch steuern.
Notfall & Krise
Kritische Leistungen absichern und handlungsfähig bleiben.
Regulatorik & Nachweis
Pflichten in priorisierte Maßnahmen und belastbare Nachweise übersetzen.
Datenschutz & Compliance
Datenschutz, Awareness und organisatorische Verantwortung verlässlich verbinden.
Unser Beitrag
Sicherheit, die in Verwaltung und Behörden funktioniert.
Öffentliche Organisationen benötigen Sicherheitsstrukturen, die fachlich belastbar und zugleich mit Haushalts-, Vergabe- und Verwaltungsprozessen vereinbar sind. MACONIA verbindet regulatorisches Verständnis mit pragmatischer Umsetzung. Wir entwickeln keine theoretischen Parallelstrukturen, sondern Lösungen, die zu Zuständigkeiten, Ressourcen, Fachverfahren und tatsächlichen Abläufen Ihrer Organisation passen.
Warum MACONIA
Vier Gründe für eine Beratung, die Verantwortung mitträgt.
01
Unabhängig in der Empfehlung
Wir beraten ausschließlich nach Ihrem tatsächlichen Bedarf – ohne Software-, Hardware- oder SOC-Verkauf.
02
Persönlich in der Verantwortung
Ein fester Ansprechpartner begleitet Ihr Mandat von der ersten Einordnung bis über die Umsetzung hinaus.
03
Praxistauglich in der Umsetzung
Wir entwickeln Strukturen und Prozesse, die im realen Betrieb funktionieren – nicht nur in Konzeptpapieren.
04
Belastbar im Nachweis
Dokumentation und Umsetzung werden von Beginn an nachvollziehbar, prüffähig und auditfest aufgebaut.
Zertifizierungen
Nachweise, klar und sichtbar.
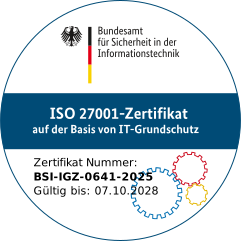
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Für wen geeignet
Organisationen, die Verantwortung tragen.
Die Beratung wird auf Organisationsform, Betriebsmodell und regulatorischen Kontext zugeschnitten.
Bundes-, Landes- und Kommunalbehörden
Für Verwaltungen mit komplexen Fachverfahren und hohem Schutzbedarf.
Öffentliche Unternehmen und Anstalten
Für Organisationen zwischen öffentlichem Auftrag und wirtschaftlichem Betrieb.
Hochschulen und Bildungseinrichtungen
Für dezentrale Strukturen mit vielen Nutzergruppen, Forschungsdaten und unterschiedlichen Verantwortlichkeiten.
IT-Dienstleister der öffentlichen Hand
Für Betreiber zentraler Plattformen, Netze, Rechenzentren und Verwaltungsservices.
Auswahl unserer Kunden
KUNDENLOGO 01
KUNDENLOGO 02
KUNDENLOGO 03
KUNDENLOGO 04
KUNDENLOGO 05
KUNDENLOGO 06
KUNDENLOGO 01
KUNDENLOGO 02
KUNDENLOGO 03
KUNDENLOGO 04
KUNDENLOGO 05
KUNDENLOGO 06
FAQ
Häufige Fragen zur Informationssicherheit in Verwaltung und Behörden.
Welche Sicherheitsstandards sind für Behörden besonders relevant?
Häufig spielen der BSI IT-Grundschutz, ISO 27001, Datenschutzanforderungen und organisationsspezifische Vorgaben eine zentrale Rolle. Im Erstgespräch klären wir, welche Ausprägung von Öffentliche Verwaltung & Behörden für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Kann ein bestehendes Sicherheitskonzept weiterverwendet werden?
Ja. Vorhandene Dokumente, Richtlinien und Maßnahmen werden geprüft und in eine konsistente und aktuelle Struktur überführt. Vorhandene Richtlinien, Kontrollen und Nachweise werden bewertet, sinnvoll konsolidiert und nur dort ergänzt, wo tatsächlich Lücken bestehen.
Wie lässt sich Informationssicherheit mit begrenzten Ressourcen umsetzen?
Durch eine risikobasierte Priorisierung, klare Verantwortlichkeiten und eine schrittweise Umsetzung der wichtigsten Maßnahmen. Wir binden die relevanten Rollen gezielt ein, bereiten Entscheidungen vor und halten den internen Aufwand so schlank wie möglich.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für Verwaltung und Behörden.
Sie möchten Informationssicherheit und regulatorische Anforderungen für Ihre Organisation strukturiert angehen? Wir ordnen ein, was in Verwaltung und Behörden besonders relevant ist, und zeigen Ihnen einen realistischen nächsten Schritt.
Ihr Ansprechpartner für Verwaltung und Behörden
Holger Könnecke, M.Sc.
Geschäftsführung · Informationssicherheit & Resilienz
Holger Könnecke verbindet strategische Informationssicherheit, Resilienz und regulatorische Anforderungen mit den betrieblichen Realitäten in Verwaltung und Behörden.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich