Branche
Informationssicherheit für Industrie & Fertigung.
Wir begleiten Industrieunternehmen und Fertigungsbetriebe bei der Absicherung von IT- und OT-Umgebungen, der Umsetzung von NIS-2 und der Vorbereitung auf Kundenanforderungen wie TISAX.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Bedrohungslage
Produktion und Lieferkette im Visier
Industrieunternehmen sind zunehmend Ziel gezielter Angriffe auf Fertigungsanlagen, Steuerungssysteme und geistiges Eigentum – mit direkten wirtschaftlichen Folgen.
01
Ransomware auf Produktionsanlagen
Angriffe führen zu Produktionsstillständen und Lieferverzögerungen mit erheblichen wirtschaftlichen und Reputationsschäden.
02
IT/OT-Konvergenz als Angriffsfläche
Industrie-4.0-Vernetzung öffnet traditionell isolierte Produktionsumgebungen für Cyberangriffe aus dem Büronetz.
03
Diebstahl von geistigem Eigentum
Konstruktionspläne, Fertigungsgeheimnisse und Prozess-Know-how sind hochwertige Ziele für Industriespionage.
04
Steigende Kundenanforderungen
OEMs fordern TISAX-Nachweise, Großkunden ISO-27001-Zertifizierungen – fehlende Nachweise gefährden Geschäftsbeziehungen.
05
NIS-2-Betroffenheit in Lieferketten
Fertigungsunternehmen in kritischen Lieferketten fallen zunehmend unter NIS-2 mit Governance- und Risikomanagementpflichten.
Beratungsleistungen
Unsere Beratungsleistungen für Industrie und Fertigung.
Wir verbinden Informationssicherheit, Resilienz und regulatorische Anforderungen mit den tatsächlichen Abläufen und Verantwortlichkeiten in Industrie & Fertigung.
Informationssicherheit
Risiken und Sicherheitsstrukturen systematisch steuern.
Notfall & Krise
Kritische Leistungen absichern und handlungsfähig bleiben.
Regulatorik & Nachweis
Pflichten in priorisierte Maßnahmen und belastbare Nachweise übersetzen.
Datenschutz & Compliance
Datenschutz, Awareness und organisatorische Verantwortung verlässlich verbinden.
Unser Beitrag
Sicherheit für Industrie und Fertigung.
Industrieunternehmen benötigen eine Beratung, die Produktionsrealitäten versteht – lange Laufzeiten von Anlagen, eingeschränkte Patching-Möglichkeiten und die Besonderheiten von OT-Umgebungen. MACONIA berät produktneutral und ohne Eigeninteresse an Sicherheitstechnologie.
Warum MACONIA
Vier Gründe für eine Beratung, die Verantwortung mitträgt.
01
Unabhängig in der Empfehlung
Wir beraten ausschließlich nach Ihrem tatsächlichen Bedarf – ohne Software-, Hardware- oder SOC-Verkauf.
02
Persönlich in der Verantwortung
Ein fester Ansprechpartner begleitet Ihr Mandat von der ersten Einordnung bis über die Umsetzung hinaus.
03
Praxistauglich in der Umsetzung
Wir entwickeln Strukturen und Prozesse, die im realen Betrieb funktionieren – nicht nur in Konzeptpapieren.
04
Belastbar im Nachweis
Dokumentation und Umsetzung werden von Beginn an nachvollziehbar, prüffähig und auditfest aufgebaut.
Zertifizierungen
Nachweise, klar und sichtbar.
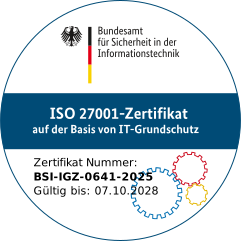
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Für wen geeignet
Organisationen, die Verantwortung tragen.
Die Beratung wird auf Organisationsform, Betriebsmodell und regulatorischen Kontext zugeschnitten.
Maschinenbau- und Anlagenunternehmen
Für Hersteller mit vernetzten Produkten und Kundenanforderungen an Informationssicherheit.
Automobilzulieferer
Für Unternehmen mit TISAX-Anforderungen und OEM-Lieferkettenanbindung.
Prozess- und Chemieindustrie
Für Betreiber industrieller Steuerungsanlagen mit hohem Schutzbedarf.
Mittelständische Fertigungsbetriebe
Für Unternehmen, die NIS-2-Anforderungen und Kundenforderungen strukturiert umsetzen müssen.
Auswahl unserer Kunden
KUNDENLOGO 01
KUNDENLOGO 02
KUNDENLOGO 03
KUNDENLOGO 04
KUNDENLOGO 05
KUNDENLOGO 06
KUNDENLOGO 01
KUNDENLOGO 02
KUNDENLOGO 03
KUNDENLOGO 04
KUNDENLOGO 05
KUNDENLOGO 06
FAQ
Häufige Fragen zur Informationssicherheit in Industrie und Fertigung.
Müssen Fertigungsunternehmen NIS-2 umsetzen?
Das hängt von Sektor, Größe und Lieferkettenposition ab. Die NIS-2-Betroffenheit sollte strukturiert geprüft werden. Im Erstgespräch klären wir, welche Ausprägung von Industrie & Fertigung für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Was ist TISAX und wer braucht es?
TISAX ist ein Informationssicherheits-Assessment der Automobilindustrie. Zulieferer und Dienstleister von OEMs werden häufig zur Teilnahme verpflichtet. Für Industrie & Fertigung bedeutet das: Risiken, Verantwortlichkeiten, Maßnahmen und Nachweise werden in einem nachvollziehbaren Rahmen verbunden, der im Alltag steuerbar bleibt.
Wie wird OT in ein ISMS integriert?
Durch eine separate Schutzbedarfsanalyse für OT-Systeme, angepasste Risikobeurteilung und abgestimmte Maßnahmen, die Produktionsverfügbarkeit nicht beeinträchtigen. Im Erstgespräch klären wir, welche Ausprägung von Industrie & Fertigung für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für Industrie und Fertigung.
Sie möchten Informationssicherheit und regulatorische Anforderungen für Ihre Organisation strukturiert angehen? Wir ordnen ein, was in Industrie und Fertigung besonders relevant ist, und zeigen Ihnen einen realistischen nächsten Schritt.
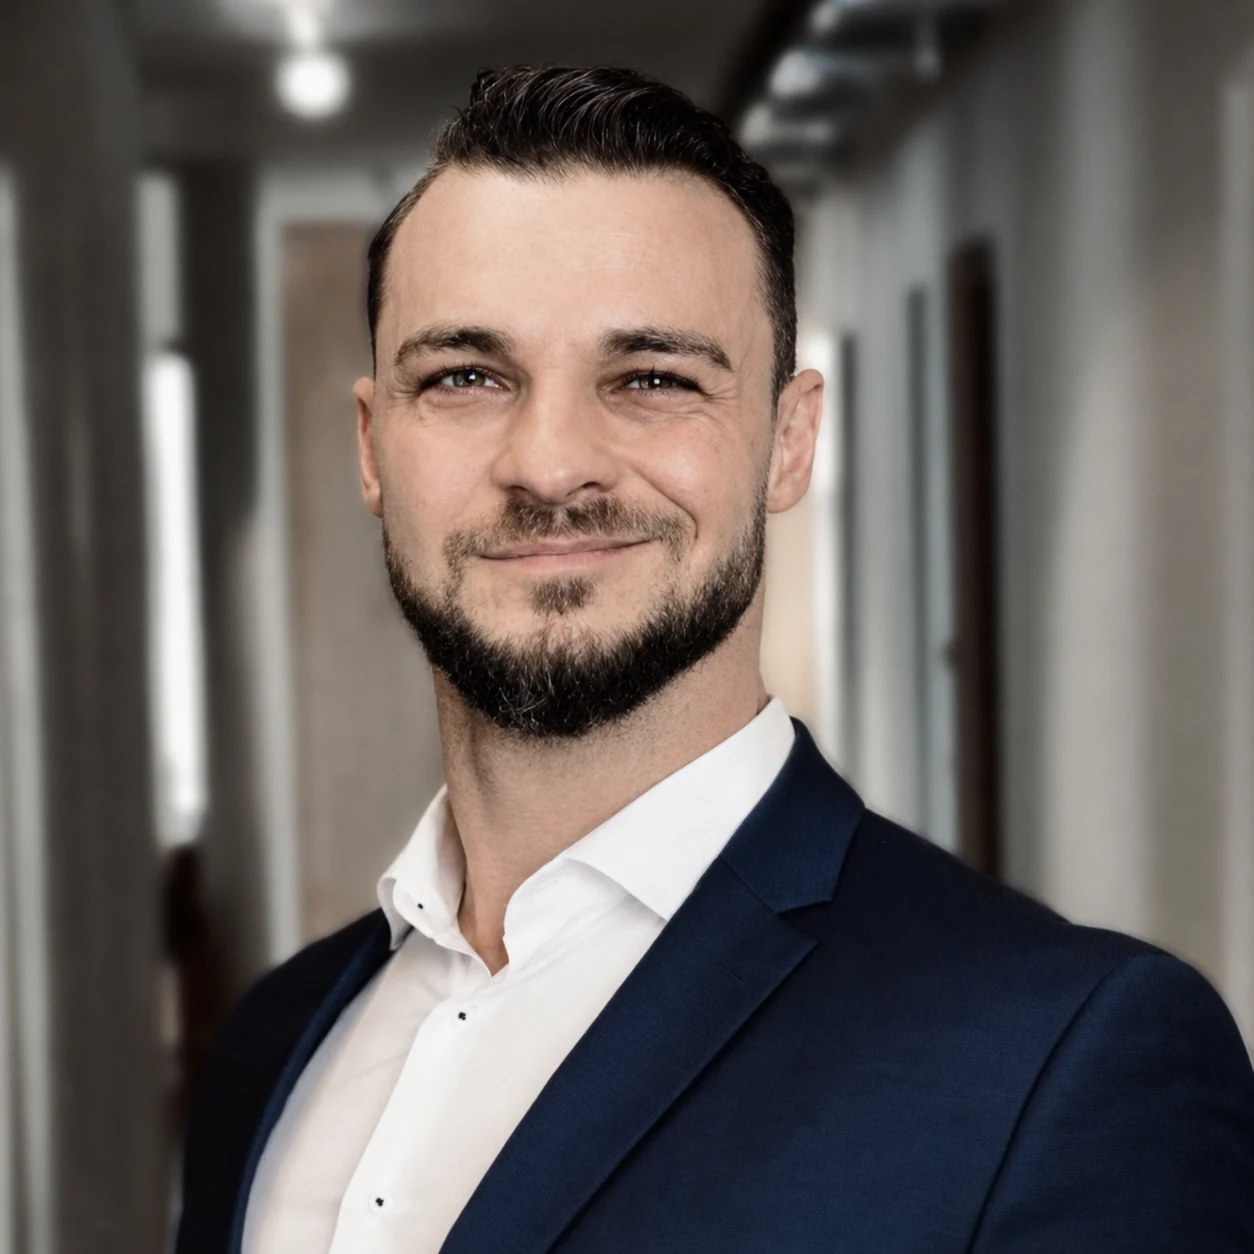
Ihr Ansprechpartner für Industrie und Fertigung
Ermin Kadic
Senior Security Consultant · Branchenberatung
Ermin Kadic begleitet Organisationen in Industrie und Fertigung bei der Einordnung, Umsetzung und belastbaren Dokumentation ihrer Sicherheitsanforderungen.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich