Branche
Informationssicherheit für Finanzunternehmen.
Wir begleiten Banken, Versicherungen und Finanzdienstleister bei der Umsetzung von DORA, NIS-2 und ISO 27001 – strukturiert, nachweisbar und auf die Anforderungen von Aufsichtsbehörden ausgerichtet.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Bedrohungslage
Finanzsektor im Dauerfokus von Angreifern
Finanzunternehmen sind aufgrund ihrer wirtschaftlichen Bedeutung und systemischen Vernetzung eines der attraktivsten Angriffsziele – mit unmittelbaren Folgen für Kunden und Märkte.
01
Phishing & Business Email Compromise
Gezielte Angriffe auf Mitarbeitende ermöglichen unbefugte Überweisungen, Datenzugriffe und Systemkompromittierungen.
02
Ransomware auf Handels- und Zahlungssysteme
Verschlüsselung kritischer Systeme verursacht Milliardenschäden und gefährdet die Stabilität von Märkten.
03
IKT-Drittparteienrisiken
Wachsende Abhängigkeit von Cloud- und IT-Dienstleistern erhöht Angriffsfläche und regulatorische Verantwortung.
04
Insider-Bedrohungen & Datenmissbrauch
Zugang zu hochsensiblen Finanz- und Kundendaten macht den Finanzsektor besonders anfällig für interne Bedrohungen.
05
Regulatorischer Druck & Leitungshaftung
DORA gilt seit Januar 2025 unmittelbar – Verstöße können zu empfindlichen Sanktionen und persönlicher Haftung der Geschäftsleitung führen.
Beratungsleistungen
Unsere Beratungsleistungen für Finanzunternehmen.
Wir verbinden Informationssicherheit, Resilienz und regulatorische Anforderungen mit den tatsächlichen Abläufen und Verantwortlichkeiten in Finanzunternehmen.
Informationssicherheit
Risiken und Sicherheitsstrukturen systematisch steuern.
Notfall & Krise
Kritische Leistungen absichern und handlungsfähig bleiben.
Regulatorik & Nachweis
Pflichten in priorisierte Maßnahmen und belastbare Nachweise übersetzen.
Datenschutz & Compliance
Datenschutz, Awareness und organisatorische Verantwortung verlässlich verbinden.
Unser Beitrag
Sicherheit, die in Finanzunternehmen funktioniert.
Finanzunternehmen benötigen eine Beratung, die aufsichtsrechtliche Anforderungen und operative IT-Realität zusammenbringt. MACONIA berät produktneutral und ohne Eigeninteresse an IKT-Dienstleistungen – für eine DORA-Umsetzung, die bei Management-Reporting und Aufsichtsbehörden standhält.
Warum MACONIA
Vier Gründe für eine Beratung, die Verantwortung mitträgt.
01
Unabhängig in der Empfehlung
Wir beraten ausschließlich nach Ihrem tatsächlichen Bedarf – ohne Software-, Hardware- oder SOC-Verkauf.
02
Persönlich in der Verantwortung
Ein fester Ansprechpartner begleitet Ihr Mandat von der ersten Einordnung bis über die Umsetzung hinaus.
03
Praxistauglich in der Umsetzung
Wir entwickeln Strukturen und Prozesse, die im realen Betrieb funktionieren – nicht nur in Konzeptpapieren.
04
Belastbar im Nachweis
Dokumentation und Umsetzung werden von Beginn an nachvollziehbar, prüffähig und auditfest aufgebaut.
Zertifizierungen
Nachweise, klar und sichtbar.
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Für wen geeignet
Organisationen, die Verantwortung tragen.
Die Beratung wird auf Organisationsform, Betriebsmodell und regulatorischen Kontext zugeschnitten.
Banken und Sparkassen
Für beaufsichtigte Kreditinstitute mit DORA- und MaRisk-Anforderungen.
Versicherungen
Für Versicherungsunternehmen mit DORA-Anwendungsbereich und BaFin-Anforderungen.
Finanzdienstleister und Asset Manager
Für Wertpapierfirmen, Fonds und Zahlungsdienstleister im DORA-Anwendungsbereich.
IKT-Drittanbieter im Finanzsektor
Für Dienstleister, die wesentliche Funktionen für beaufsichtigte Unternehmen erbringen.
Auswahl unserer Kunden
KUNDENLOGO 01
KUNDENLOGO 02
KUNDENLOGO 03
KUNDENLOGO 04
KUNDENLOGO 05
KUNDENLOGO 06
KUNDENLOGO 01
KUNDENLOGO 02
KUNDENLOGO 03
KUNDENLOGO 04
KUNDENLOGO 05
KUNDENLOGO 06
FAQ
Häufige Fragen zur Informationssicherheit in Finanzunternehmen.
Gilt DORA auch für kleinere Finanzunternehmen?
DORA gilt grundsätzlich für alle beaufsichtigten Finanzunternehmen. Proportionalitätsregelungen ermöglichen abgestufte Anforderungen für kleinere Institute. Im Erstgespräch klären wir, welche Ausprägung von Finanzunternehmen für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Was ist der Unterschied zwischen DORA und NIS-2?
DORA ist sektoriell auf Finanzunternehmen zugeschnitten und geht als spezifischerer Rechtsrahmen (lex specialis) vor. Beide können sich überschneiden. Für Finanzunternehmen bedeutet das: Risiken, Verantwortlichkeiten, Maßnahmen und Nachweise werden in einem nachvollziehbaren Rahmen verbunden, der im Alltag steuerbar bleibt.
Was ist TLPT?
Threat-Led Penetration Testing ist ein regulatorisch geforderter Angriffstest für systemrelevante Finanzinstitute unter DORA. Für Finanzunternehmen bedeutet das: Risiken, Verantwortlichkeiten, Maßnahmen und Nachweise werden in einem nachvollziehbaren Rahmen verbunden, der im Alltag steuerbar bleibt.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für das Finanzwesen.
Sie möchten Informationssicherheit und regulatorische Anforderungen für Ihre Organisation strukturiert angehen? Wir ordnen ein, was im Finanzwesen besonders relevant ist, und zeigen Ihnen einen realistischen nächsten Schritt.
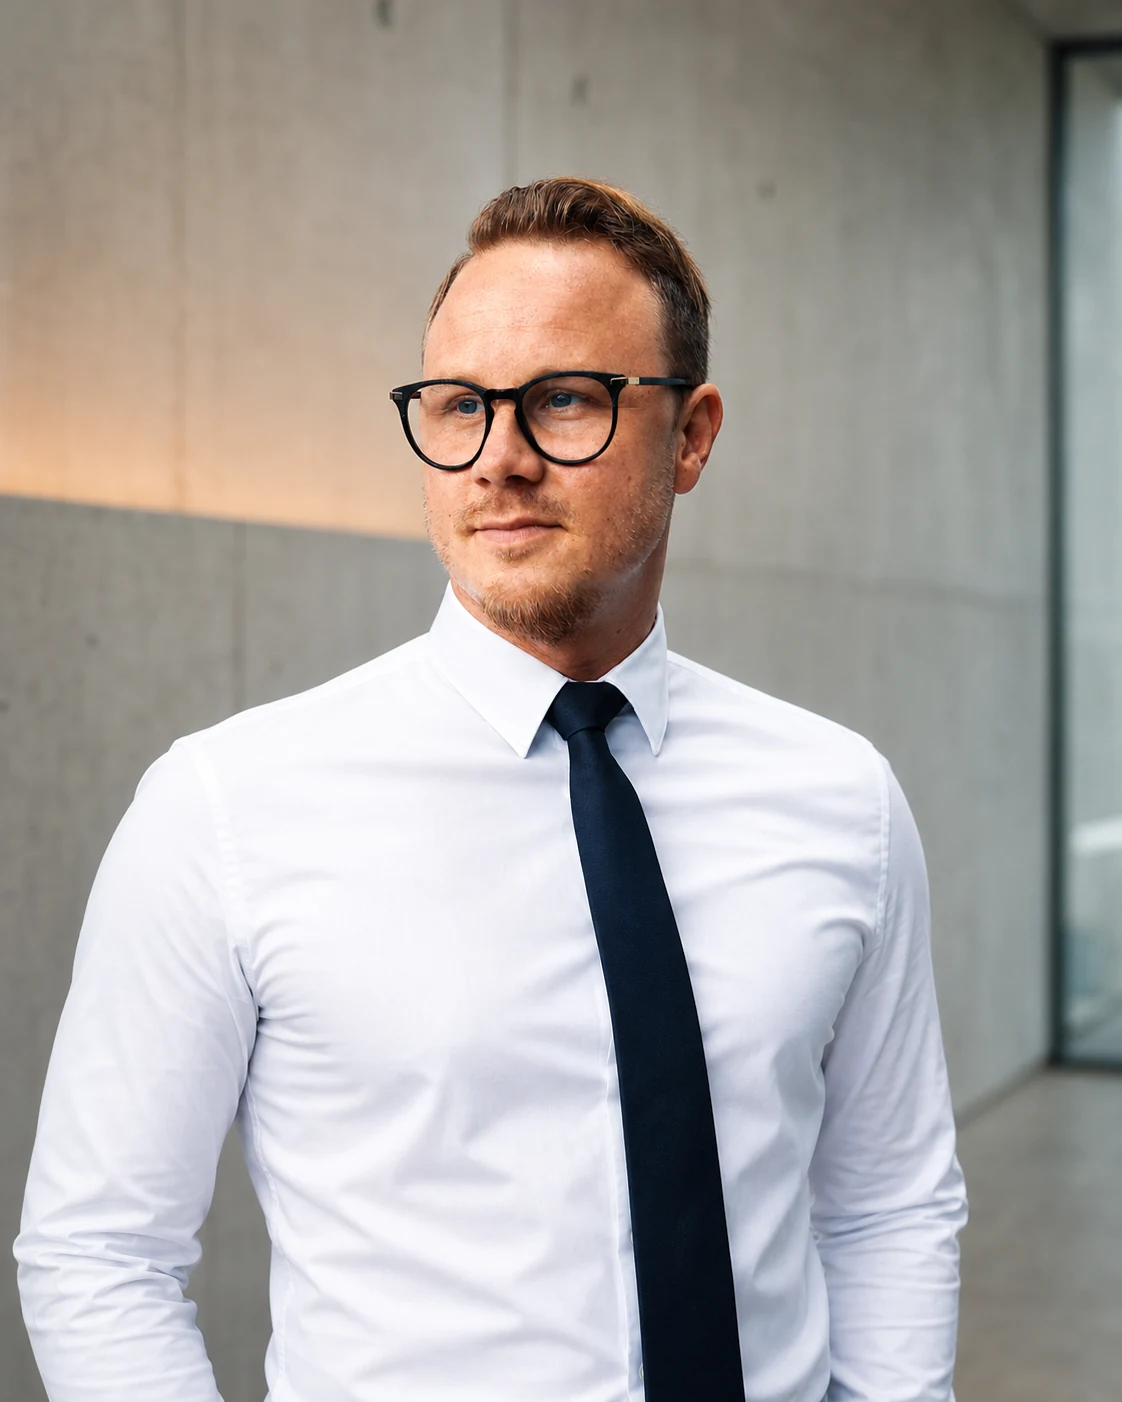
Ihr Ansprechpartner für das Finanzwesen
Holger Könnecke, M.Sc.
Geschäftsführung · Informationssicherheit & Resilienz
Holger Könnecke verbindet strategische Informationssicherheit, Resilienz und regulatorische Anforderungen mit den betrieblichen Realitäten im Finanzwesen.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich