Leistung
CISO as a Service
Erfahrene CISO-Kompetenz auf Zeit – ohne Eigeninteresse an Software, Hardware oder SOC-Leistungen. Strategisch, persönlich und unabhängig.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Leistungsumfang
Was ist CISO as a Service?
CISO as a Service stellt strategische Informationssicherheitskompetenz flexibel zur Verfügung. Die Rolle verbindet Governance, Risikomanagement, Management-Reporting und die Steuerung eines unternehmensweiten Sicherheitsprogramms. Entscheidend ist, dass der Rahmen nicht nur formal vollständig ist, sondern Verantwortlichkeiten klärt, Entscheidungen unterstützt und im Arbeitsalltag dauerhaft funktioniert.
Im Überblick
Was wir für Sie übernehmen.
01
ISMS-Strategie & Governance
Sicherheitsstrategie, Zielbild und Governance-Strukturen entwickeln. So werden Zuständigkeiten klar, Schnittstellen beherrschbar und Entscheidungen auch über Abteilungsgrenzen hinweg verlässlich gesteuert.
02
Board- & Management-Reporting
Risiken und Fortschritt in belastbare Entscheidungsgrundlagen übersetzen. Wir stimmen das Vorgehen auf Reifegrad, Zielsetzung und vorhandene Strukturen ab, damit CISO as a Service wirksam in der Organisation verankert wird.
03
Regulatorik-Steuerung
Anforderungen aus NIS-2, DORA, KRITIS oder Kundenanforderungen priorisieren. Wir stimmen das Vorgehen auf Reifegrad, Zielsetzung und vorhandene Strukturen ab, damit CISO as a Service wirksam in der Organisation verankert wird.
04
Risikomanagement auf Unternehmensebene
Konsistentes Risiko- und Maßnahmenportfolio etablieren. So entsteht eine belastbare Entscheidungsgrundlage, auf der Prioritäten, Verantwortlichkeiten und nächste Schritte nachvollziehbar aufbauen.
05
Programm- & Dienstleistersteuerung
Interne Teams und externe Partner ohne eigenes Produktinteresse koordinieren. Wir stimmen das Vorgehen auf Reifegrad, Zielsetzung und vorhandene Strukturen ab, damit CISO as a Service wirksam in der Organisation verankert wird.
Passend zu Ihrer Ausgangslage
Für wen ist diese Leistung geeignet?
Der Beratungsumfang richtet sich nach Organisation, Reifegrad und Zielsetzung – und wird so zugeschnitten, dass vorhandene Strukturen sinnvoll genutzt werden.
Haftungsdruck auf Leitungsebene
Für Unternehmen, deren GF fachliche Entlastung benötigt. Der konkrete Beratungsumfang richtet sich nach Ausgangslage, Reifegrad und dem Zielbild Ihrer Organisation.
Komplexe Regulatorik
Für regulierte oder international aufgestellte Organisationen. Wir übersetzen die relevanten Pflichten in eine realistische Vorgehensweise und eine belastbare Nachweisführung.
Kein eigener CISO
Für Unternehmen, die strategische Kompetenz flexibel beziehen möchten. Strukturen und Nachweise werden von Beginn an so aufgebaut, dass sie intern funktionieren und extern sicher geprüft werden können.
Transformation & Wachstum
Für Organisationen, die Sicherheit mit Wachstum, M&A oder Digitalisierung skalieren müssen. Der konkrete Beratungsumfang richtet sich nach Ausgangslage, Reifegrad und dem Zielbild Ihrer Organisation.
Auswahl unserer Kunden
KUNDENLOGO 01
KUNDENLOGO 02
KUNDENLOGO 03
KUNDENLOGO 04
KUNDENLOGO 05
KUNDENLOGO 06
KUNDENLOGO 01
KUNDENLOGO 02
KUNDENLOGO 03
KUNDENLOGO 04
KUNDENLOGO 05
KUNDENLOGO 06
Einordnung
CISO as a Service – strategisch, unabhängig, dauerhaft
Die Rolle verbindet Managementperspektive und fachliche Tiefe. Im Unterschied zu produktgebundenen Anbietern empfiehlt MACONIA keine eigenen Systeme oder Betriebsleistungen.
Was am Ende zählt
CISO as a Service, das nicht nur dokumentiert, sondern wirkt.
Wir verbinden fachliche Einordnung, praxistaugliche Umsetzung und belastbare Nachweise in einem durchgängigen Vorgehen.
01
Orientierung
Relevante Anforderungen und Risiken sind verständlich eingeordnet und sinnvoll priorisiert.
02
Umsetzung
Verantwortlichkeiten, Maßnahmen und Abläufe greifen im tatsächlichen Betrieb nachvollziehbar ineinander.
03
Nachweis
Entscheidungen und Ergebnisse sind dokumentiert, prüffähig und gegenüber Dritten belastbar.
Case Study
Von Einzelmaßnahmen zur Sicherheitsstrategie.
Wie Organisationen CISO as a Service in klare Strukturen, wirksame Maßnahmen und nachvollziehbare Nachweise überführen.
- Branche
- Reguliertes Umfeld
- Ausgangssituation
- Bestehende Einzelmaßnahmen, keine durchgängige Steuerung
- Zielbild
- Priorisierte Sicherheitsstrategie mit Managementanbindung
Zertifizierungen
Nachweise, klar und sichtbar.
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Weiterdenken
Passende Leistungen im Zusammenhang.
FAQ
Häufige Fragen zu CISO as a Service.
Was genau ist CISO as a Service?
Eine externe, flexible CISO-Funktion für Strategie, Governance, Reporting und Steuerung. Im Erstgespräch klären wir, welche Ausprägung von CISO as a Service für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Wie unterscheidet sich die Leistung vom externen ISB?
CISO as a Service ist stärker auf Führungsebene, Strategie und unternehmensweite Steuerung ausgerichtet. Im Erstgespräch klären wir, welche Ausprägung von CISO as a Service für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Ist ein externer CISO rechtlich anerkannt?
Die Ausgestaltung richtet sich nach Organisation und Anforderungen; Verantwortlichkeiten werden klar geregelt. Im Erstgespräch klären wir, welche Ausprägung von CISO as a Service für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Wie schnell kann die Zusammenarbeit starten?
Nach einer kurzen Bestandsaufnahme kann ein priorisierter Arbeitsplan aufgesetzt werden. Im Erstgespräch klären wir, welche Ausprägung von CISO as a Service für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Wie wird die Zusammenarbeit gestaltet?
Mit festem Ansprechpartner, regelmäßigen Steuerungsterminen und transparentem Reporting. Im Erstgespräch klären wir, welche Ausprägung von CISO as a Service für Ihre Ausgangslage sinnvoll ist und welche nächsten Schritte wirklich Priorität haben.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für CISO.
Sie möchten CISO as a Service strukturiert angehen oder vorhandene Ansätze weiterentwickeln? Wir ordnen Ihre Ausgangslage ein und zeigen Ihnen einen realistischen nächsten Schritt.
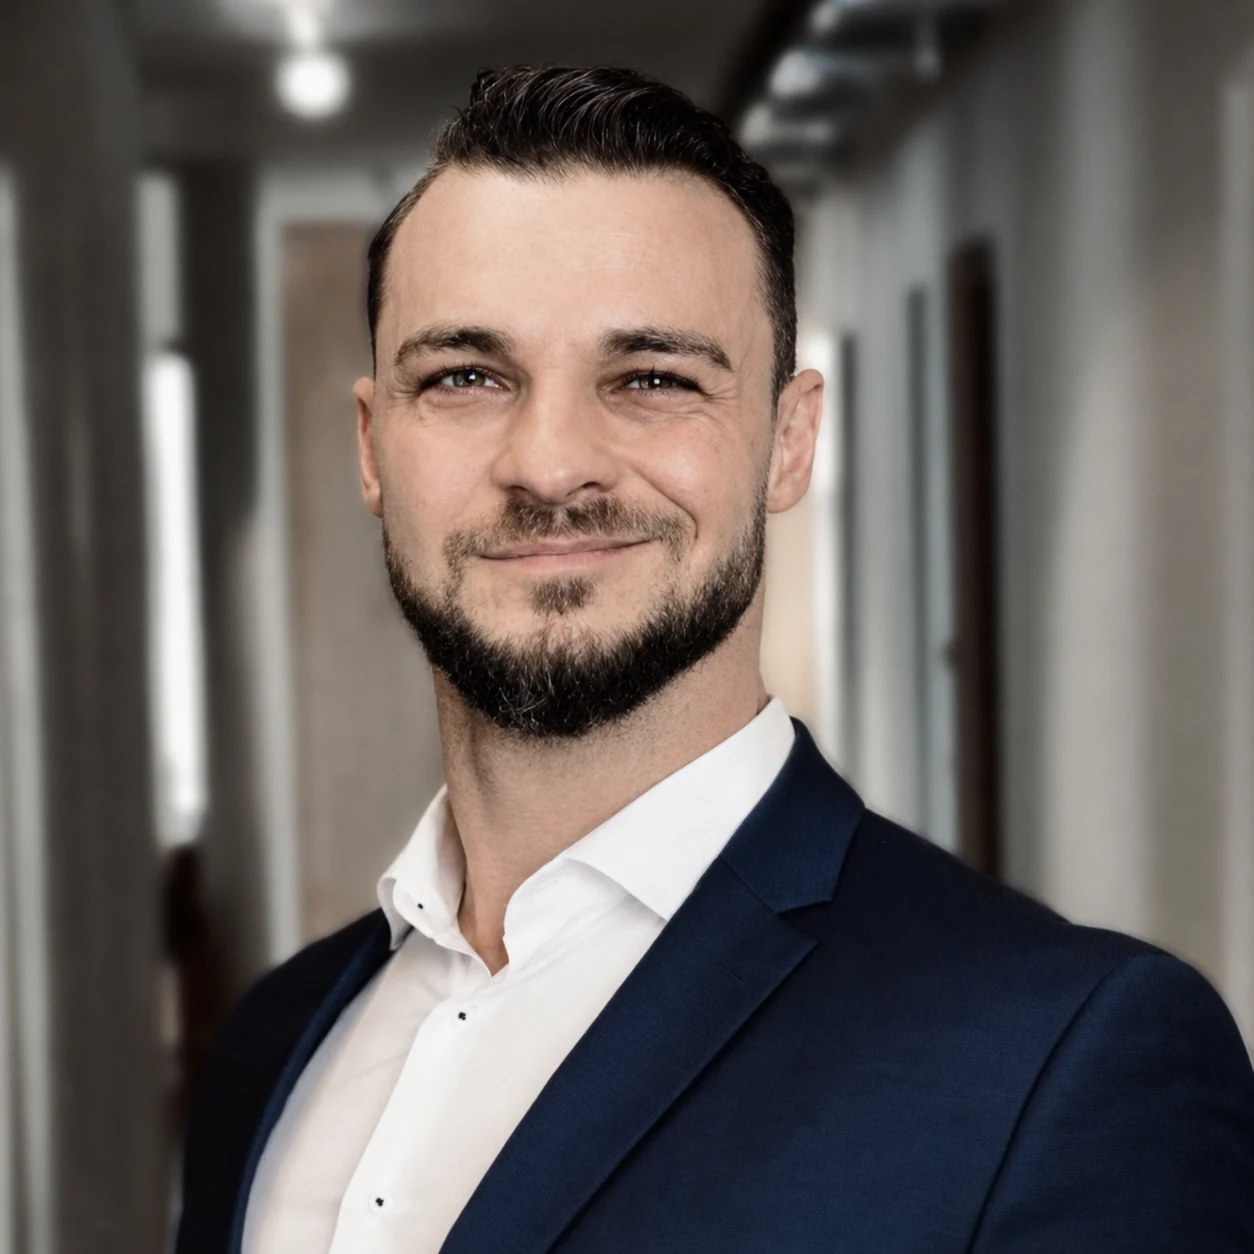
Ihr Experte für CISO
Ermin Kadic
Senior Security Consultant · CISO
Ermin Kadic begleitet Sie bei der Einordnung, Umsetzung und belastbaren Dokumentation rund um CISO – von der ersten Analyse bis zur wirksamen Verankerung.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich